洞察丨CRA国家执行机制成型:谁来罚、怎么罚落定,欧盟网络合规从RED转CRA的最后一环补齐
《网络弹性法案》(CRA)报告义务已于2026年9月11日生效,实质要求2027年12月11日全面适用。过去只知"义务存在"、不知"谁来罚";10月中旬起德法意丹主管机关陆续落定。对出口欧盟的路由器、网关、IPC、智能家居、嵌入式设备,合规责任从"产品要做"变成"具体哪个机关能罚你"。
一、四国落子:谁在管、谁在罚
德国:
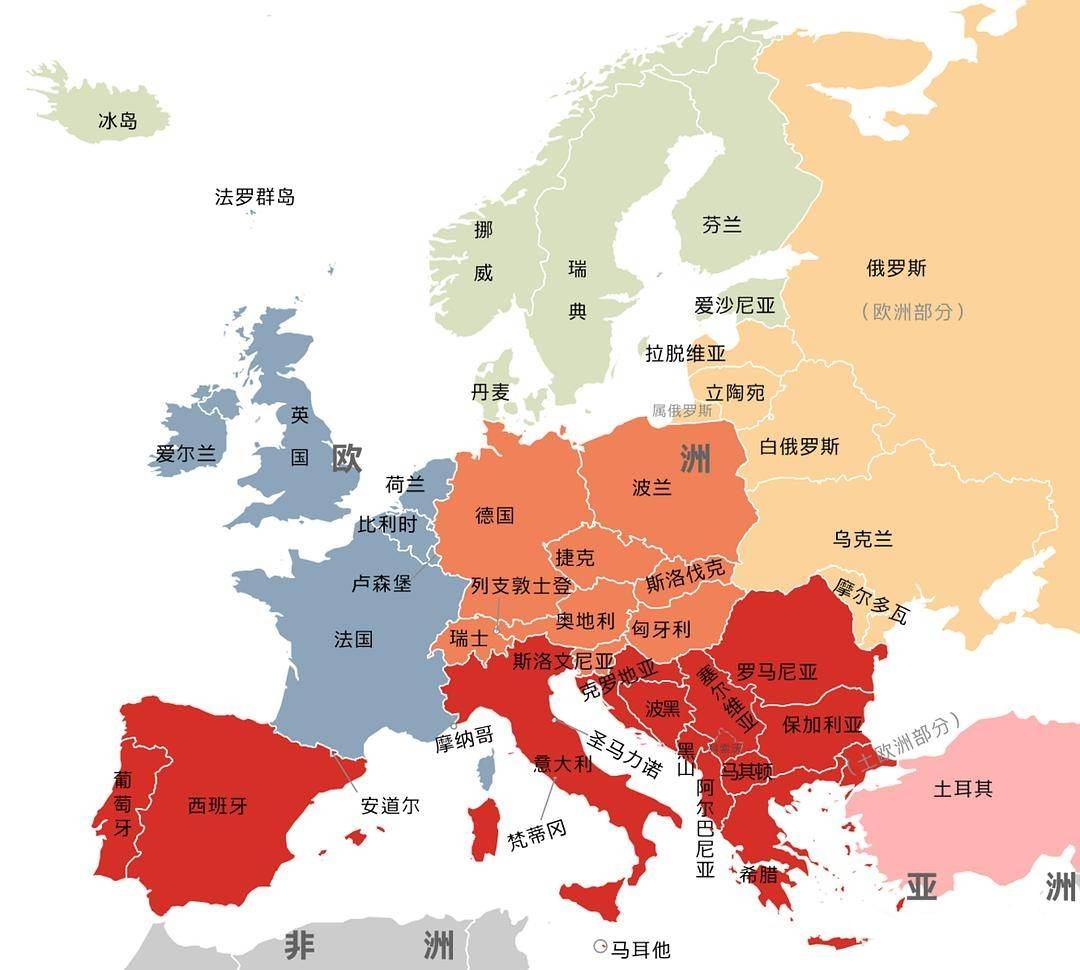
欧盟首个,联邦议院10月15日通过《CRA实施法》(CRA-Durchführungsgesetz),待联邦公报颁布生效。BSI集四职能于一身:市场监管机关、公告机构指定机关、CSIRT协调人、消费者投诉受理,可责令整改、处罚、下架产品;BNetzA负责EU AI法案高风险类产品。BSI还起草了TR-03183——欧洲目前最完整的SBOM技术指南,最有能力也最可能率先执法。
法国:
Décret n° 2026-944 于10月11日公布,ANSSI定为CRA第四章公告机构指定机关兼国家CSIRT,ANFR负责市场监管,DGE参与框架制定。
意大利:
部长会议10月2日同意法令、10月9日送议会审议,ACN任市场监管兼通报机关,对中小企业设符合性评估费用减免、引入"Sandbox-CRA"。
丹麦:
10月5日发布草案,韧性局兼任市场监管与通报机关,条款拟于2027年12月11日生效。
各国节奏不一——法国只立了指定机关、未立市场监管与罚则。出口须按目的国逐一对表,不能拿一国的安排当全欧盟口径。
二、罚则到顶:1500万欧或全球营业额2.5%
CRA支持成员国直接适用、无需转化为本国法即可执法。违反实质要求最高1500万欧元或全球年营业额2.5%(取高);部分违规1000万欧元或2%;向主管机关或公告机构提供错误、不完整或误导性信息,处500万欧元或1%。合规不再是"整改了事",而是行政罚款与下架风险。
三、SRP上线与首份Art.14联合声明:24小时窗口是硬约束
ENISA统一上报平台(SRP)于10月20日发布v1.2.1,调整"次要指定代表"邀请流程;FAQ仍明确:无API、不支持自愿上报,72小时窗口计算方式后续调整。
10月21日,欧委会、ENISA、CERT-EU、Europol EC3与CSIRTs网络就"PHP2Shell"(CVE-2026-109618、109619)发布联合声明,提醒含嵌入式PHP的产品如存在被积极利用的漏洞,须24小时内经SRP上报——对大量厂商这很可能是第一份Art.14通知。SRP无API意味着上报是人工流程,必须提前建立值班机制、责任人授权与证据链(含SBOM与EUVD比对记录),否则24小时窗口实质做不到。

四、公告机构与协调标准供给
欧委会称2026年底前各成员国应有相当数量CRA公告机构,建议盯住NANDO名录;荷兰TrustCB已于9月11日获RvA对CRA Module B全四类产品认可。横向标准EN 40000-1-1/-1-2已完成正式投票(CEN-CENELEC尚未确认),单独使用不产生推定符合性;SBOM关键件prEN 40000-1-3(漏洞处理)仍在评审。CRA时代的符合性证据需要自己攒起来,不能坐等推定。

五、给出口厂商的落地清单
· 把德国BSI作为首要对表对象:它兼市场监管与指定机关,且握有SBOM技术指南,最可能率先执法;
· 按SRP规则建人工值班机制:上报责任人、授权链、SBOM与EUVD比对记录都要到位;
· 中小企业可关注意大利Sandbox-CRA与费用减免,用低成本通道试错;
· 按目的国逐一对表监管机关与罚则,别只盯RED网络安全条款。